Dans le cadre du partenariat France générosités x CyberForGood, les membres de France générosités peuvent poser leurs questions techniques sur la cybersécurité auprès de l’équipe de CyberForGood / Advens for People and Planet. Les réponses sont rédigées par les collaborateurs d’Advens et ses partenaires.
Qu’est ce qu’un CAPTCHA ?
Un CAPTCHA est un test de sécurité utilisé sur certains sites internet pour vérifier que vous êtes une vraie personne et non un robot informatique. L’acronyme signifie Completely Automated Public Turing test to tell Computers and Humans Apart, ou test de Turing public entièrement automatisé pour distinguer les ordinateurs des humains. Par exemple, il peut vous demander de :
- cliquer sur toutes les images contenant un feu de circulation ;
- recopier des lettres ou des chiffres affichés à l’écran ;
- cocher la case « Je ne suis pas un robot ».
Les CAPTCHA permettent de protéger les sites web contre les programmes automatiques qui pourraient :
- envoyer du spam ;
- créer de faux comptes en masse ;
- tenter de voler des informations ;
- surcharger un site avec des requêtes automatiques.
À retenir : Le CAPTCHA est un test rapide qui permet à un site web de vérifier que la personne derrière l’écran est bien un humain et non un programme automatisé malveillant.
Les associations utilisent régulièrement des formulaires publics : dons, adhésion, inscription de bénévoles, contact, newsletter. Ces formulaires sont sollicités en continu par des robots… Et les usages abusifs sont connus : dépôt de spam, création de faux comptes, et surtout test de numéros de cartes bancaires volées sur les modules de don, ce qui déclenche des frais et des litiges avec la banque. Le CAPTCHA reste la brique la plus simple à mettre en place pour filtrer le trafic automatisé et bloquer les bots.
Pour une association, trois contraintes se renforcent mutuellement :
- Budget. Une licence à quelques centaines d’euros par mois et par site ;
- Manque de compétence sécurité en interne. Pas d’experts pour installer, régler puis surveiller un outil dans la durée ;
- Obligation RGPD.
Les formulaires traitent des données de donateurs, parfois des données qui révèlent une situation de vulnérabilité, de santé ou une situation sociale. Le niveau d’exigence sur les transferts et la minimisation est élevé. Le marché grand public répond mal à ces trois contraintes en même temps.
À retenir : Principe de minimisation. La CNIL définit la minimisation des données comme l’obligation de ne collecter que les informations strictement nécessaires à un objectif précis.
Principe : Les données doivent être adéquates, pertinentes et limitées.
Objectif : Réduire les risques en cas de cyberattaque et protéger la vie privée des utilisateurs.
Limites des CAPTCHA face à l’IA
L’efficacité des CAPTCHA est aujourd’hui fortement remise en question par les progrès récents de l’intelligence artificielle. Les modèles de vision par ordinateur et les systèmes d’automatisation sont désormais capables de résoudre avec un taux de succès élevé de nombreux CAPTCHA visuels (sélection d’images, reconnaissance de caractères déformés, etc.), parfois à un niveau comparable à celui d’un utilisateur humain. En conséquence, un CAPTCHA ne peut plus être considéré comme une mesure de sécurité robuste permettant d’empêcher efficacement un attaquant déterminé. Son intérêt réside davantage dans l’augmentation du coût et du temps nécessaires pour mener une attaque automatisée à grande échelle. À ce titre, il conserve une certaine efficacité pour ralentir des opérations telles que l’énumération de comptes, le credential stuffing ou les attaques par force brute. Toutefois, cette protection est essentiellement dissuasive et son niveau d’efficacité risque de diminuer davantage à mesure que les capacités des systèmes d’IA progressent. Les CAPTCHA doivent donc être considérés comme une mesure complémentaire, à associer à d’autres mécanismes de sécurité tels que la limitation de débit (rate limiting), l’authentification multifacteur ou la détection comportementale.
1. Les solutions américaines
Trois acteurs dominent le marché des CAPTCHA : Google reCAPTCHA, Cloudflare Turnstile et hCaptcha. Techniquement, les outils sont efficaces, mais ils posent de questions de protection des données et, notamment, de souveraineté.
1.1 Google reCAPTCHA
La CNIL, dans sa délibération de 2022 relative à l’application StopCovid, puis l’AFCDP, ont documenté le fonctionnement : reCAPTCHA pose des cookies, lit des données de navigation et de terminal, analyse le comportement, et transfère ces données vers Google aux États-Unis pour les analyser. En pratique, il faut donc un bandeau de consentement devant le formulaire, avec la friction et la perte de dons que cela entraîne.
1.2 hCaptcha
Se présente comme plus respectueux de la vie privée. Dans les faits, les offres gratuite et Pro traitent toujours l’adresse IP aux États-Unis, posent un cookie first-party, et reposent sur le Data Privacy Framework pour légaliser le transfert. Ce cadre est fragile : il succède à deux accords, Safe Harbor puis Privacy Shield, tous deux invalidés par la Cour de justice de l’Union européenne, et il fait l’objet de nouveaux recours.
Data Privacy Framework : Le Data Privacy Framework est un accord entre l’Union européenne et les États-Unis (juillet 2023) permettant le transfert de données personnelles vers les entreprises américaines certifiées, sous réserve de garanties de protection reconnues par l’UE.
1.3 Turnstile
Le meilleur des trois sur la vie privée : pas de cookie, pas de suivi entre sites, signaux limités à la session. Mais par défaut les données transitent par un sous-traitant américain. Cloudflare fournit un addendum contractuel dédié et inscrit Turnstile dans sa liste de sous-traitants RGPD. La résidence des données en UE n’est disponible qu’en offre entreprise et Cloudflare reste soumis au CLOUD Act.
Alors, que choisir ? Le fond du problème n’est pas la qualité de détection. L’association, responsable de traitement, doit assumer un transfert hors UE vers une entreprise soumise à une législation d’accès extraterritorial, pour une fonction purement défensive. Ce choix est difficile à inscrire dans un registre et difficile à faire valider par un DPO prudent, et contraire à la logique de souveraineté.
Le panorama européen et open source
Nous pouvons identifier deux familles techniques, mais qui ne protègent pas contre la même chose:
Dans le contexte d’un CAPTCHA, la preuve de travail (Proof of Work) consiste à demander au navigateur de l’utilisateur d’effectuer un petit calcul avant d’accéder à un service. Cela permet de limiter le spam automatisé, de ralentir les robots de scraping et de réduire les attaques par création massive de comptes.
Preuve de travail et signaux de risque. Le navigateur du visiteur résout un calcul cryptographique en tâche de fond. Pas de puzzle, pas de clic. On valide que la requête vient d’un vrai navigateur et on rend le spam de masse coûteux. Solutions disponibles : Friendly Captcha, ALTCHA, Cap, mCaptcha.
Un honeypot est un système informatique, un serveur ou un service volontairement exposé pour attirer les cyberattaquants et observer leurs méthodes sans mettre en danger les véritables systèmes de l’organisation.
Analyse de contenu. On inspecte les données saisies dans le formulaire selon des règles définies au préalable- comme un filtre anti-spam de messagerie – avec en complément un honeypot et un contrôle du délai de saisie. Solution disponible : mosparo.
2.1 Friendly Captcha : Allemagne
Service managé, hébergement en UE, invisible, sans cookie. Combine preuve de travail et signaux de risque adossés à une base d’attaques mondiale. Conforme RGPD, avec support et SLA. Deux limites : pas d’auto-hébergement, c’est un abonnement payant qui démarre autour de 9 euros par mois et grimpe avec le volume. La solution ne fait pas d’analyse du contenu du message, il valide seulement la légitimité de la requête.
2.2 ALTCHA : Suisse et UE
Le widget et les bibliothèques serveur restent sous licence MIT, gratuits, auto hébergeables, sans quota. Ce qui est devenu payant en 2025, c’est ALTCHA Sentinel et ALTCHA Cloud. Cela comprend un backend managé avec un tableau de bord, un score de risque adaptatif, un renseignement sur les menaces et la limitation de débit. L’EULA a été mis à jour en mai 2025 et interdit l’usage en production sous licence d’essai. Sentinel se situe autour de 99 à 799 euros par mois. Le noyau anti-bot reste donc libre, mais tout ce qui rend l’outil exploitable sans y penser au quotidien passe dans l’offre commerciale.
La licence MIT est une licence de logiciel pour logiciels libres et open source, provenant de l’Institut de technologie du Massachusetts (MIT) à la fin des années 1980. Cette licence de logiciel permissive implique très peu de limitations sur la réutilisation du code et elle est ainsi compatible avec de nombreuses autres licences.
2.3 Cap (cap.js)
Open source sous Apache 2.0, auto-hébergé, preuve de travail SHA-256. Très léger, environ 20 ko, avec une image Docker qui expose une API REST et une interface de gestion des clés. Projet jeune, porté par une seule personne. L’auteur précise lui-même que ce n’est pas infaillible et que la difficulté ne s’adapte pas dynamiquement au niveau de menace.
2.4 mCaptcha
Écrit en Rust, sous licence AGPL, preuve de travail SHA-256.
Point fort : API compatible reCAPTCHA et hCaptcha, ce qui simplifie une migration.
Point faible : le projet est peu actif et l’implémentation reste rugueuse. À considérer comme semi-abandonné aujourd’hui.
2.5 mosparo : Allemagne
PHP, auto-hébergé, licence MIT. C’est la seule des options citées qui analyse réellement le contenu du formulaire. Données limitées au contenu saisi, à l’adresse IP et au user-agent, avec purge à 14 jours, et conformité WCAG AA. Intégrations prêtes pour Django, WordPress, Mautic, osTicket.
Contrepartie : les règles de filtrage doivent être écrites, testées et ajustées dans le temps quand le spam évolue. C’est précisément le travail qui nécessite d’un accompagnement et d’une expertise technique, peu présente au sein des associations.
En résumé
Les solutions américaines sont peu coûteuses en exploitation mais posent un problème de souveraineté et de consentement. Les briques européennes open source règlent la souveraineté mais reportent toute la charge d’exploitation technique sur l’association.
- Friendly Captcha règle les deux, au prix d’un abonnement qui monte avec le volume et sans analyse de contenu.
- mosparo est la seule à filtrer le contenu, mais demande un entretien constant des règle de filtrage.
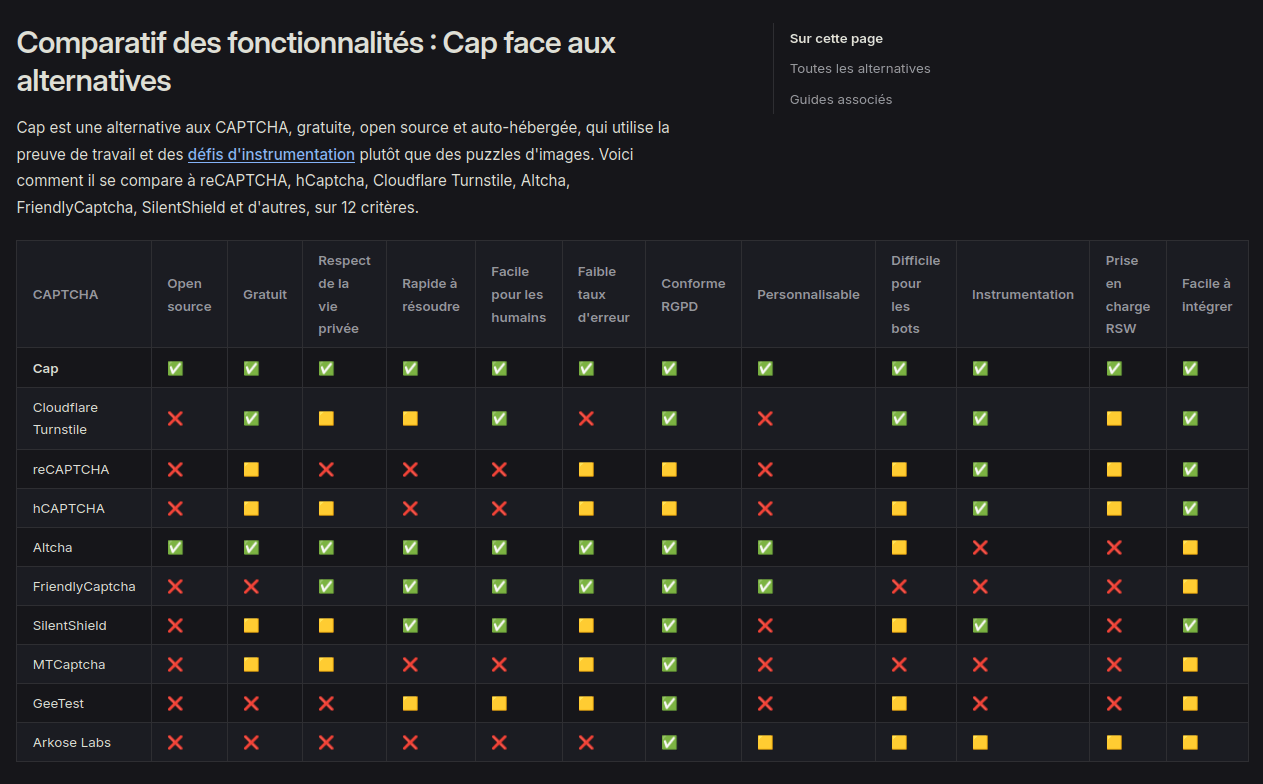
Comparatif de cooptech.fr :
Le nœud du problème est l’exploitation, pas le choix de l’outil
Conclusions
Ce qui ne tient pas dans le temps pour une association isolée, c’est le maintien en condition :
- héberger l’instance et la tenir à jour, y compris la sécurité de l’instance elle-même ;
- régler les seuils de difficulté et les règles de filtrage ;
- surveiller deux indicateurs opposés : le taux de faux positifs, c’est-à-dire des utilisateurs bloqués et le taux de spam qui passe ;
- faire évoluer les règles quand les attaquants changent de méthode ;
- garder une capacité de réponse quand une campagne d’attaque vise le module de don en pleine collecte (ex. situation de campagne de communication, récolte de fonds face à une urgence).
Le coût réel n’est pas la licence de la solution que vous choisissez, c’est le temps d’un ETP qu’il faut y consacrer.